
Обзор сертифицированных средств и стандартов функциональной безопасности технических систем
Обзор сертифицированных средств
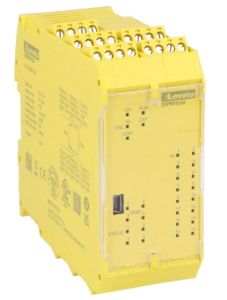
Современная промышленная инфраструктура переходит на накопители энергии не из соображений экологической моды. Экономика оказалась сильнее: стоимость литий-железо-фосфатных ячеек за последние пять лет упала настолько, что владельцы коммерческих объектов пересчитали бюджеты и увидели прямую выгоду. И модули безопасности серии SS все чаще появляются в нашей жизни. Сначала в пилотные проекты, затем в серийные закупки пошли модульные аккумуляторные системы. Под этим термином скрывается не абстрактная «зеленая» инициатива, а конкретный инструмент — сглаживание пиковых нагрузок, резервирование питания для критичных узлов и интеграция с собственными солнечными станциями.
Однако у медали есть оборотная сторона, о которой проектировщики предпочитают говорить сухо и с цифрами. Литий-ионные ячейки остаются химическим источником, а значит — объектом пристального внимания со стороны норм функциональной безопасности. Речь идет не только о пожарной сигнализации в помещении с батареями. Стандарты вроде EN/IEC 62619 и UL 9540A определяют, как система должна вести себя при внутреннем коротком замыкании, перегреве или механическом повреждении. Сертификация превратилась из формальности в конкурентное преимущество: производители, чьи установки прошли испытания на распространение теплового разбега, получают доступ к проектам, где заказчик считает риски всерьез.
Что конкретно предлагает рынок сегодня? Несколько производителей вывели на рынок модульные платформы, которые масштабируются от одной стойки до мегаваттных конфигураций. Немецкая BOS AG продвигает систему pro с диапазоном от 30 до 400 кВт·ч, рассчитанную на изолированные микро-сети и гибридные объекты с дизель-генераторами. Французская Schneider Electric делает ставку на плотность: их Boost Pro дает 200 кВт·ч на единицу и собирается в блоки до 2 МВт·ч. Австрийская Fronius адресует Reserva Pro коммерческим и сельскохозяйственным объектам с прицелом на интеграцию с фотоэлектрикой. Китайская Deye предлагает BOS-B Pro-A3 — контейнерное решение с номинальной емкостью 257,23 кВт·ч и возможностью подключения до шестнадцати модулей последовательно.
Общий знаменатель у всех этих систем — литий-железо-фосфатная химия. LFP уступает традиционным NMC-ячейкам в удельной энергоемкости, зато выигрывает в термической стабильности и циклическом ресурсе. Для промышленного объекта, где батарея должна отработать десять лет без замены, этот компромисс оправдан. Другой общий элемент — многоуровневая система управления. BMS непрерывно отслеживает напряжение, ток и температуру каждой ячейки, а при выходе параметров за допустимые границы инициирует отключение. Именно этот узел становится предметом сертификационных испытаний: способен ли он распознать начинающийся тепловой разбег и локализовать его до того, как сработает пассивная защита вроде аэрозольного пожаротушения.
Модульные аккумуляторные системы PRO для крупных объектов
Аббревиатура PRO в названиях моделей разных производителей не случайна. Она сигнализирует о переходе от бытовых настенных накопителей к платформам, которые проектируются под требования промышленной эксплуатации. Разница принципиальная: бытовая система редко превышает 10–15 кВт·ч и обслуживается одним инвертором. Промышленная стойка или контейнер оперирует сотнями киловатт-часов, работает с трехфазной сетью 400 В и должна интегрироваться в существующую инфраструктуру объекта — от системы диспетчеризации до противопожарных контуров.
Deye BOS-B Pro-A3 демонстрирует эту логику наглядно. Каждый аккумуляторный модуль несет 16,08 кВт·ч при напряжении 51,2 В и емкости 314 А·ч. В одной стойке размещается от пяти до шестнадцати модулей. Суммарная номинальная емкость системы достигает 257,23 кВт·ч, полезная — 231,51 кВт·ч с учетом рекомендуемой глубины разряда 90%. Инверторная часть масштабируется независимо: от 100 кВт до 2,5 МВт. Такое разделение позволяет заказчику сначала закрыть текущие потребности, а расширять батарейный банк по мере роста нагрузок — без замены силовой электроники.
Переключение на резервное питание Deye заявляет на уровне не более 20 миллисекунд. Для большинства коммерческих нагрузок этого достаточно, чтобы не заметить провал. Но есть нюанс, который проектировщики выясняют на этапе пусконаладки: фактическое время перехода зависит от состояния заряда, температуры и количества активных модулей. Паспортные миллисекунды — это лабораторный идеал.
Fronius Reserva Pro строится по другой архитектуре. Здесь ставка сделана на высоковольтную батарею постоянного тока с напряжением до 800 В. Одна «башня» собирается из трех-восьми модулей и дает от 11,9 до 31,9 кВт·ч полезной емкости. Четыре башни в параллель — максимум 127,6 кВт·ч. Цифра скромнее, чем у Deye, но Fronius целится в другой сегмент: крупные жилые здания, фермерские хозяйства, коммерческие объекты с уже установленными инверторами Primo GEN24 или Symo GEN24. Совместимость с существующим парком оборудования — сильный аргумент для заказчика, который не хочет менять всю энергосистему ради накопителя.
Schneider Boost Pro занимает нишу между этими двумя подходами. Одна стойка дает 200 кВт·ч полезной емкости и 100 кВА мощности. Десять таких стоек собираются в систему на 2 МВт·ч. Производитель отдельно подчеркивает применимость не только для зданий, но и для зарядных парков тяжелого транспорта: автобусов, грузовиков. Здесь BESS решает конкретную задачу — сгладить пиковую нагрузку на ввод, когда несколько машин заряжаются одновременно, и не платить за увеличение выделенной мощности.
Три системы, три философии масштабирования. Deye строит вертикально: одна стойка растет вверх по модулям, инвертор подбирается отдельно. Fronius идет через параллельное соединение идентичных башен. Schneider предлагает горизонтальное развертывание одинаковых шкафов. Выбор зависит от компоновки площадки, доступной мощности ввода и того, насколько заказчик готов закладываться на будущее расширение.
Видеонаблюдение
Немецкая Dallmeier выкатила Panomera V8 в ноябре прошлого года. Восемь объективов, восемь сенсоров, восемь чипов с ИИ — всё это внутри одного корпуса. Устройство перекрывает 180 градусов без мёртвых зон. Для склада площадью в гектар хватит одной такой камеры вместо десяти обычных. Инженеры отказались от привычной схемы с «рыбьим глазом»: восемь картинок склеиваются в единое полотно, а нейросети работают с ним как с одним изображением.
Что это даёт на практике? Оператор видит не мозаику из фрагментов, а целостную картину. Человека в куртке определённого цвета можно найти за секунды — не переключаясь между окнами. Точность аналитики растёт, ложных срабатываний становится меньше. Dallmeier отдельно подчёркивает: обучающие датасеты для своих сетей они собирают сами, контроль над данными полный.
Французы из Anaveo пошли другим путём. Их Smart Track IP — это камера, которая ездит по рельсу. Механика даёт динамическое покрытие: объектив смещается, зона обзора меняется. В торговых центрах и на крупных складах такая схема позволяет закрыть периметр меньшим числом устройств. По данным Anaveo, время разбора инцидента сокращается на 70% — система сама собирает PDF-отчёт из фрагментов записи.
Обе компании решают одну задачу, но с разных сторон. Dallmeier снимает широко и статично. Anaveo добавляет механику и динамику. Выбор зависит от того, что важнее: покрыть площадь целиком или гибко менять ракурс под конкретную зону риска.
Сетевое оборудование
RUCKUS ICX — это линейка коммутаторов, заточенная под плотную среду. Dynamic PoE здесь работает иначе, чем у большинства: питание на порт выдаётся не по классу устройства, а по фактическому потреблению. Камера с PTZ-приводом в момент поворота съедает больше, чем в режиме ожидания. ICX пересчитывает бюджет в реальном времени и не закладывает лишние ватты.
Практическая выгода прямая. Один и тот же бюджет питания тянет больше устройств. В классах, конференц-залах, коридорах с плотной установкой IP-камер это снимает необходимость ставить дополнительные блоки питания. Экономия на кабельной инфраструктуре и розетках выходит заметная.
TP-Link вывел Omada Campus — серию из двух уровней. S7500 — это ядро и агрегация: порты 10G, 25G, до 100G, маршрутизация L3, стек. S6500 — доступ: многогигабитные порты, PoE++ до 90 ватт на порт. Для кампуса или гостиницы, где десятки точек доступа и камер, такая связка закрывает потребности без костылей.
Управление — через облако Omada. Настройки раскатываются шаблонами, прошивки обновляются удалённо. Гарантия — пять лет. Для проекта, где сеть строится на годы, это аргумент.
По видеонаблюдению есть ещё один нюанс. Камера Panomera V8 генерирует восемь потоков данных одновременно. Пропускная способность канала и производительность коммутатора выходят на первый план. Здесь экономить на сетевом железе не стоит: узкое место обнаружится именно на агрегации.
Системы контроля доступа
Шведская Axis нарастила функционал своих сетевых дверных контроллеров A1601 и A1710. Прошивка 1.1 добавила поддержку Wiegand-считывателей — тех самых, что десятилетиями стоят на проходных. Теперь старую карточную инфраструктуру можно подключить к IP-контроллеру без замены считывателей. Для объекта, где уже смонтированы сотни карт, это экономия на железе и работах.
Обновление принесло ещё две вещи. Ключ шифрования OSDP Secure Channel можно менять на ходу — не перезагружая контроллер. И появилась интеграция с программным обеспечением AXIS Camera Station. Видео с камеры, событие от считывателя и запись в журнале доступа сводятся в одно окно. Разбирать инцидент становится проще: видно, кто вошёл, что делал и как выглядел.
Немецкий производитель Dormakaba продолжает продвигать свои электронные замки и считыватели. Линейка охватывает как автономные цилиндры, так и сетевые решения с управлением через облако. Для офисов и гостиниц — рабочий вариант: не нужно тянуть кабель к каждой двери.
Ключевой сдвиг на рынке СКУД — уход от закрытых протоколов. OSDP вытесняет Wiegand. Шифрование канала между считывателем и контроллером становится нормой, а не опцией. Для заказчика это означает, что оборудование разных вендоров можно комбинировать без потери безопасности.
- Axis A1601 — контроллер на одну дверь, поддержка OSDP Secure Channel, обновление ключа без перезагрузки
- Axis A1710 — многодверный контроллер, интеграция с AXIS Camera Station
- Wiegand — устаревающий протокол, но всё ещё распространён на старых объектах
- OSDP — современный стандарт, шифрование, двусторонняя связь
Электрика
Немецкая OBO Bettermann расширила линейку кабельных лотков и систем молниезащиты. Для промышленных объектов с плотной кабельной разводкой это не абстрактные железки, а способ развести силовые и слаботочные линии без взаимных наводок. Лотки с перегородкой решают проблему электромагнитной совместимости на этапе монтажа, а не после запуска.
Компания также обновила системы заземления и уравнивания потенциалов. Для объектов, где стоят аккумуляторные системы и видеосерверы, качество заземления напрямую влияет на срок службы оборудования. Бросок напряжения или наведённый импульс по сети выжигает блоки питания и коммутаторы.
Eaton продолжает выпускать ИБП для промышленного применения. Линейка 93PM охватывает мощности от 20 до 200 кВА. Модульная архитектура позволяет наращивать резерв без замены всего устройства. Для ЦОД и крупных узлов связи это стандарт де-факто: один модуль вышел из строя — остальные продолжают работу.
Что стоит держать в голове при проектировании? Слаботочные системы — видеонаблюдение, СКУД, сетевое оборудование — чувствительны к качеству питания. Отдельная линия от щита, ИБП с двойным преобразованием и грамотное заземление продлевают жизнь железу заметно. Экономия на этих трёх пунктах оборачивается заменой сгоревших коммутаторов и вышедших из строя контроллеров.
- OBO Bettermann — кабельные лотки с разделителями, системы молниезащиты, заземление
- Eaton 93PM — модульный ИБП, 20–200 кВА, горячая замена модулей
- Двойное преобразование — топология ИБП для критичных нагрузок
- Уравнивание потенциалов — обязательный элемент для объектов с BESS и серверными
Никакая сертификация и стандарты не помогут, если кабель проложен рядом с силовым вводом без экрана и разделителя. Это не теория. Это причина половины отказов на объектах, которые сдают в эксплуатацию без нормального проекта электрики.
Переход от «одноразовой» батареи к модульной системе
Раньше накопитель проектировали под конкретный объект. Инженер считал пиковую нагрузку, закладывал запас на деградацию ячеек и заказывал контейнер, который приезжал на площадку уже сваренным в единый блок. Если через пять лет объект расширялся, приходилось ставить второй контейнер рядом. Первый при этом продолжал работать, но уже не как часть единой системы, а как отдельный остров.
Ситуация изменилась, когда производители перешли на модульную архитектуру. Вместо цельного шкафа теперь предлагают набор одинаковых блоков, которые соединяются друг с другом как элементы конструктора. Каждый модуль несет собственные ячейки, собственную систему управления и собственные защитные механизмы.
Китайская HyperStrong вывела на рынок платформу MagicBlock в десятифутовом контейнере. Конфигурация собирается из одного-восьми блоков, длительность разряда варьируется от двух до восьми часов. Cummins предлагает plug-and-play решения от 211 кВт·ч до 2,28 МВт·ч в контейнерах двух типоразмеров. Sigenergy строит системы на модульной архитектуре с точным подбором емкости под нужды заказчика.
Логика перехода проста. Раньше платили за цельный агрегат, теперь — за базовый комплект с возможностью наращивания. Инвестиции разбиваются на этапы. Объект получает питание сразу, а расширяется по мере роста нагрузок.
Ключевые преимущества модулярной установки
Главный аргумент в пользу модульной архитектуры — отказоустойчивость. В централизованной системе выход из строя одного инвертора останавливает всю установку. В модульной конфигурации сбой одного блока приводит к потере лишь части мощности, остальные продолжают работать. Для объекта, где накопитель обеспечивает резервное питание или сглаживает пики, это принципиальная разница.
Второй момент касается масштабирования. Модульные системы проектируются с расчетом на будущее расширение. Если заказчик сегодня ставит один блок, завтра к нему добавляется второй без остановки всей системы и без замены силовой электроники. Stem описывает две стратегии наращивания: AC augmentation с добавлением новых блоков через отдельные преобразователи и overbuilding с запасом емкости на 10–40% сверх текущих потребностей.
Третий аспект — безопасность. Каждый модуль изолирован, и при внутреннем коротком замыкании или тепловом разбеге проблема локализуется внутри корпуса. Немецкий проект Next-MeBa использует специальные промежуточные слои между ячейками, которые физически не дают температуре распространяться дальше. Sigenergy заявляет, что при испытаниях огонь не переходил из модуля в модуль.
Четвертое преимущество лежит в эксплуатационной плоскости. Модуль можно заменить без демонтажа всей стойки. Старые блоки выводятся из активной работы первыми, новые берут на себя большую нагрузку. Stem рекомендует оценивать BESS-контроллеры по четырем критериям: аппаратная независимость, стандартный интерфейс, структура цифровых двойников и визуализация данных.
Российскому заказчику, который считает экономику проекта, стоит держать в уме еще один фактор. Модульные системы приходят с завода уже собранными и протестированными. Монтаж на площадке сводится к установке блоков и подключению кабелей. Тяжелая техника и сложная инфраструктура не требуются. Для удаленных объектов это сокращает сроки ввода и стоимость пусконаладки.
- Отказоустойчивость — сбой модуля не останавливает систему
- Масштабирование — наращивание емкости без замены оборудования
- Локализация рисков — защита от распространения теплового разбега
- Сервисопригодность — замена отдельных блоков без демонтажа
- Скорость монтажа — заводская сборка и минимальные работы на площадке
Выбор модулей для конкретного объекта
Инженер, который собирает систему на 250 кВт·ч, не может просто умножить ёмкость одного модуля на их количество. Между этими двумя цифрами лежит расчёт: какой разрядный ток выдержит объект, как часто батарея будет уходить в цикл, и что важнее — переплатить за плотность или сэкономить на габаритах.
Производители LFP-модулей сегодня стандартизировались вокруг ячеек 280–314 А·ч. У Sigenergy в линейке SigenStor стоят модули на 280 А·ч. Британский бренд, который продвигает систему SigenStack через дистрибьютора Krannich Solar, собирает стойки из блоков по 12,06 кВт·ч каждый — 21 модуль дают 253,21 кВт·ч, 19 модулей — 229,09 кВт·ч. Разница в два модуля — это разница между объектом, который держит пик два часа, и объектом, которому хватает полутора.
Topband в своём инженерном руководстве для европейского рынка прямо указывает: выбор идёт от сценария. Если задача — срезать пики и арбитражить тарифы, оптимален разряд 0,5C и двухчасовая длительность. Для подстраховки процессов на случай аварии в сети закладывают резервный запас SOC.
Второй фильтр — тепловой. Жидкостное охлаждение с разницей температур между ячейками не более 3°C стало отраслевым стандартом для систем, которые работают ежедневно. Воздушное осталось для лёгких циклов, где деградация не критична.
Третий критерий — совместимость с существующей силовой электроникой. SigenStack требует батарейного контроллера M2 для входного напряжения до 1250 В и DC-DC-бустера, если в системе меньше 20 модулей или проект гибридный, с прямой привязкой фотоэлектрики.
- Ёмкость модуля — от 5,38 до 12,06 кВт·ч в зависимости от платформы
- Количество модулей в стойке — от 4 до 21
- Разрядный режим — 0,5C для пикового среза, 1C для коротких нагрузок
- Контроллер — подбирается по напряжению и типу проекта (только накопитель или гибрид с PV)
Схема подключения модуля к системе
Модуль в стойке не соединяется напрямую с инвертором. Между ними стоит высоковольтный блок — коробка, которая собирает последовательную цепь и управляет отключением.
Порядок монтажа одинаков у большинства вендоров. Модули задвигаются в стойку снизу вверх, фиксируются винтами M6. Нижний модуль отдаёт минус на клемму B- высоковольтного блока. Верхний модуль отдаёт плюс на клемму B+. Остальные соединяются между собой короткими перемычками.
Коммуникация идёт отдельным контуром. Верхний модуль через порт COM1 связывается с блоком управления COM3. Модули между собой перекидываются по COM1–COM2. На нижнем модуле порт COM2 закрывается заглушкой — цепь завершается.
Немецкий производитель Pramac в инструкции для своих стоек отдельно предупреждает: силовые разъёмы нельзя путать. Оранжевый всегда идёт на оранжевый, чёрный на чёрный. Перекрёстная коммутация даёт короткое замыкание. Перед любыми работами DC-разъединитель на BMS должен стоять в положении OFF.
Момент затяжки клемм — цифра, которую часто игнорируют. Pramac ограничивает усилие 13 Нм. Rolls для своих LFP-модулей называет диапазон 4–6 Нм. Превышение ломает клемму. Недостаточная затяжка даёт переходное сопротивление и нагрев.
Высоковольтный блок соединяется с инвертором тремя линиями. Силовая P+ и P- идёт на Battery+/Battery- соответствующих клемм. Коммуникационный провод от порта PCS блока уходит в BMS-порт инвертора. Вспомогательное питание 220 В подаётся на клеммы AC высоковольтного блока — при нескольких стойках их распределяют по разным фазам, чтобы не перегружать одну.
Проверка перед подачей питания сводится к трём пунктам. Замерить напряжение каждого модуля по отдельности. Убедиться, что полярность на клеммах инвертора совпадает. Проверить, что DC-разъединитель на каждой стойке выключен.
Пошаговый монтаж (для инсталляторов)
Монтаж модульной системы начинается не с железа, а с бумаг. До того как первый блок встанет на место, инсталлятор проверяет соответствие проекта требованиям NFPA 855 — стандарта, который регулирует установку стационарных накопителей. В редакции 2026 года общие требования ко всем типам систем свели в четвёртую главу, а специфику отдельных технологий разнесли по профильным разделам. Для литий-ионных систем ключевое — расстояния между модулями и до путей эвакуации.
Первый практический шаг на площадке — монтаж основания и стоек. Модули задвигаются снизу вверх. Нижний блок отдаёт минус на клемму высоковольтного блока, верхний — плюс. Между собой модули соединяются короткими перемычками, момент затяжки которых производители прописывают отдельно.
Параллельно идёт коммутация данных. Верхний модуль через порт COM1 связывается с блоком управления. Модули между собой перекидываются по COM1–COM2. На нижнем модуле порт закрывается заглушкой — цепь завершается. Ошибка на этом этапе приводит к тому, что BMS не видит всю линейку и система не запускается.
Отдельная процедура — подключение высоковольтного блока к инвертору. Силовые линии P+ и P- идут на соответствующие клеммы. Коммуникационный провод уходит в BMS-порт инвертора. Вспомогательное питание 220 В подаётся на клеммы AC блока.
Перед подачей напряжения инсталлятор обязан выполнить три проверки. Замерить напряжение каждого модуля по отдельности. Убедиться, что полярность на клеммах инвертора совпадает. Проверить, что DC-разъединитель на стойке выключен. Пропуск любого из этих пунктов — прямой путь к короткому замыканию при первом запуске.
Настройка и мониторинг в удалённом режиме
Современные платформы для хранения энергии не требуют постоянного присутствия оператора на объекте. Настройка параметров выполняется через облачный портал или мобильное приложение. VARTA, например, управляет своими системами через портал VARTA.iq и приложение VARTA.home, которые показывают выработку и потребление за день, месяц или год.
Ключевой узел удалённого мониторинга — интеграция с датчиками и внешними устройствами. Немецкая VARTA заявляет совместимость своей платформы более чем с 700 устройствами, включая зарядные станции для электромобилей, тепловые насосы, умные счётчики и динамические тарифы на электроэнергию. Система сама решает, когда заряжаться по низкому тарифу и когда отдавать энергию в дом.
Управление батареями через P1-метр — отдельная история, которая касается европейских рынков. AEG Solarcube не имеет MPPT-входов для прямого подключения солнечных панелей. Вместо этого батарея включается в розетку, а программное обеспечение через P1-метр отслеживает потребление и автоматически определяет моменты заряда и разряда.
Для крупных коммерческих объектов удалённый мониторинг выходит за рамки энергетики. Совместный проект Energy Plug, SEETEL и Quantum eMotion включает квантово-защищённое шифрование на аппаратном уровне — для защиты операционных данных и сетевых коммуникаций от кибератак. Система управления энергией (EMS) и управления мощностью (PMS) разрабатывается канадской Malahat Battery Technologies.
Что даёт удалённый мониторинг на практике? Инженер видит состояние каждой ячейки, температуру, напряжение и историю циклов. При отклонении параметров система либо корректирует режим работы, либо отправляет уведомление. Для объекта, где накопитель обеспечивает резервное питание или сглаживает пики, это означает меньше внезапных отказов и меньше выездов на площадку.
- Облачные платформы — VARTA.iq, PISEN EMS, приложения производителей
- Интеграция с умным домом — более 700 совместимых устройств у VARTA
- P1-метр — управление зарядом/разрядом по данным потребления
- Кибербезопасность — квантовое шифрование для критической инфраструктуры
- Автоматизация — реакция на тарифы и динамическое ценообразование
Законодательные требования и безопасность
В 2026 году требования к стационарным накопителям энергии претерпели существенные изменения. Национальная ассоциация противопожарной защиты США выпустила третью редакцию стандарта NFPA 855, которая консолидировала общие требования ко всем типам систем в четвёртой главе, а специфику отдельных технологий разнесла по профильным разделам. Для литий-ионных систем ключевым стал новый раздел 9.2, где прописали обязательное крупномасштабное огневое тестирование.
Раньше стандарт UL 9540A позволял испытаниям завершиться на раннем этапе, если модуль выдерживал тепловой разбег без распространения. Это оставляло пробел: целая установка могла никогда не проверяться в сборе. Теперь NFPA 855 требует, чтобы огонь, охвативший один контейнер, не перекидывался на соседний.
Философия безопасности сместилась в сторону предотвращения взрывов. В редакции 2023 года допускалось либо управление дефляграцией по NFPA 68, либо предотвращение по NFPA 69. В 2026-м вариант с NFPA 68 в чистом виде убрали. Причина — инцидент 2019 года в Аризоне, где скопление газов внутри контейнера привело к взрыву при открытии двери пожарными.
Что это значит на практике? Система вентиляции и газоанализ должны срабатывать до того, как концентрация водорода и углеводородов достигнет опасного порога. Аварийная вентиляция включается автоматически, а критические системы безопасности — датчики, вентиляторы, контроллеры — получают питание от независимых источников по NFPA 110 или 111.
Для инсталляторов добавилась ещё одна процедура. Раздел 4.10 предписывает, чтобы проект системы аварийного питания был доступен инженеру по пожарной безопасности и представителю надзорного органа. Проектная документация перестала быть внутренним делом монтажников.
Стоимость и экономический эффект
Экономика накопителей остаётся главным аргументом для заказчика. Российские исследователи из Института систем энергетики имени Мелентьева оценили эффект от интеграции накопителя на 37,5 МВт в существующую ТЭЦ. Расчёт показал: годовые затраты на уголь снижаются на 7,5 млн рублей, а срок окупаемости составляет около трёх лет.
Цифра в три года — ориентир для водородных топливных элементов в составе тепловой генерации. Для литий-ионных систем коммерческого класса сроки сопоставимы, но зависят от тарифа на электроэнергию и режима использования.
Ключевые параметры, которые определяют экономику проекта:
- Разрядная мощность — сколько киловатт система отдаёт в пик
- Длительность разряда — час, два или четыре
- Тарифный график — разница между пиковыми и ночными ценами
- Стоимость подключения — плата за увеличение выделенной мощности
Модульная архитектура меняет расчёт капитальных затрат. Вместо единовременных вложений в цельный контейнер заказчик покупает базовый комплект и наращивает ёмкость по мере роста нагрузок. Первоначальные инвестиции разбиваются на этапы, а объект получает питание сразу.
Сравнительная эффективность вариантов оценивается по минимуму приведённых затрат — суммы себестоимости и капитальных вложений, приведённых к одинаковой размерности с нормативным коэффициентом. Для накопителя это означает: сравнивать нужно не только цену оборудования, но и эксплуатационные расходы за весь жизненный цикл.
Срок окупаемости остаётся основным показателем для инвестиционного решения. Статический метод считает период, за который вложения покрываются суммарными результатами без учёта дисконтирования. Динамический метод добавляет нормативную доходность на уровне принятой ставки.
Для объекта, где накопитель решает задачу срезания пиков, экономический эффект формируется из трёх составляющих: экономия на тарифе за мощность, снижение платы за превышение лимита и сокращение затрат на дизельное топливо, если резерв обеспечивался генератором.
Функциональная безопасность приводов и системы Safe Torque Off
Safe Torque Off — это не просто кнопка «стоп». Это сертифицированная функция, которая гарантирует: на двигатель не поступает энергия, способная вызвать вращение. В терминах стандарта EN 61800-5-2 это звучит сухо: «привод не подаёт в двигатель энергию, создающую вращающий момент». На практике это означает, что человек, открывший защитную дверь станка, не рискует оказаться зажатым между движущимися частями.
Функция работает независимо от основного контроллера. Даже если программное обеспечение даст сбой, STO отключит питание двигателя по аппаратному каналу. Это соответствует категории 0 остановки по EN 60204-1 — свободное выбегание без торможения. Для осей, которые нужно затормозить, производители предлагают связку с механическим тормозом.
Ключевой параметр безопасности — уровень SIL. Для STO в приводах Bosch Rexroth он достигает SIL 3 по EN 61508 и PL e / категория 4 по EN ISO 13849-1. Это высший уровень, при котором вероятность опасного отказа ничтожна. Инженер, проектирующий систему, может закладывать STO в расчёт безопасности без дополнительных внешних компонентов.
Ограничение у функции одно, и о нём производители пишут прямо. STO не отключает питание полностью. Если двигатель — вертикальная ось, поднятый груз может поехать вниз под действием силы тяжести. Для таких случаев нужен механический тормоз или система компенсации веса.
Bosch Rexroth
Немецкий производитель встроил STO в несколько поколений приводов. Для IndraDrive сертификат распространяется на модули безопасности L3, S4, S5 и SB — все они соответствуют Cat. 4 / PL e и SIL 3. Реакция на срабатывание внутренних мониторов — 2 миллисекунды. Это не лабораторная цифра: она подтверждена сертификационным органом TÜV.
Новое поколение ctrlX DRIVE второго поколения получило отдельный сертификат в феврале 2024 года. Функция STO реализуется через опцию T0 внутри привода. Документ действует до 2029 года. Для ctrlX XC20 сертификат выдан в марте 2026-го — действителен до 2031-го.
Отдельная линия — частотные преобразователи EFC 5610. STO в них соответствует SIL 3 и категории 0 по EN 60204-1. Функция идёт как опция для моделей до 30 кВт и в стандарте для более мощных.
Гидравлика получила своё решение в 2026 году. STO Manifolds серии STOM объединяют три функции в одном блоке: Safe Torque Off, Safe Decompression и Safe Limited Speed. Сертификация — Cat 4 PLe от DGUV. Время закрытия при давлении 75 бар — менее 250 миллисекунд. Для сравнения: гидравлические системы с индивидуальной сборкой безопасности обычно требуют месяцев проектирования и валидации.
- IndraDrive — модули L3, S4, S5, SB; SIL 3 / Cat 4 PL e; реакция 2 мс
- ctrlX DRIVE 2nd gen — опция T0; сертификат до 2029 года
- ctrlX XC20 — сертификат до 2031 года
- EFC 5610 — STO опционально до 30 кВт, стандарт от 30 кВт
- STOM (гидравлика) — STO, SDE, SLS в одном блоке; Cat 4 PLe
Двухканальная архитектура
Safe Torque Off работает не как одиночный выключатель, а как система с двумя независимыми путями передачи сигнала. Эта архитектура в терминах функциональной безопасности называется «1oo2» — «один из двух». Для активации защиты достаточно, чтобы сработал хотя бы один канал, но для нормальной работы системы требуются оба. Если один канал выходит из строя, второй продолжает выполнять свою функцию.
Немецкий производитель SEW-Eurodrive в своей документации описывает эту схему предельно ясно: внутренняя двухканальная структура с диагностикой предотвращает генерацию импульсов на выходном каскаде мощности. То есть даже при исправной силовой электронике сигналы управления просто не доходят до транзисторов.
Референсный дизайн TIDA-01599 от Texas Instruments реализует эту же логику на аппаратном уровне. Два входа STO_1 и STO_2 управляют двумя отдельными цепями питания изолированных драйверов IGBT. Когда оба входа переходят в активное низкое состояние, питание первичной и вторичной стороны драйверов отключается через нагрузочные ключи. Возможность управлять двигателем исчезает полностью.
Аппаратная отказоустойчивость этой схемы равна единице. Это означает, что один отказ в любом из каналов не приводит к потере функции безопасности. Система сохраняет способность отключить двигатель даже при повреждении одного из двух путей.
Референсный дизайн прошёл оценку TÜV SÜD и признан пригодным для уровня SIL 3 по IEC 61508 и категории 3 / PL e по ISO 13849. Это высшая планка, которую может запросить проектировщик станка.
Сигналы и диагностика
Двухканальная архитектура работает корректно только при одном условии: оба канала должны переключаться одновременно. Разница во времени между их срабатыванием ограничена параметром, который в приводах Siemens называется «временем расхождения» и задаётся через p9650 для базовых функций или p10002 для расширенных.
Если один вход отключился, а второй остался под напряжением дольше допустимого, система воспринимает это как неисправность. В приводах ABB диагностика сравнивает состояние двух каналов и при расхождении генерирует ошибку «Fault hardware STO». Попытка использовать функцию без резервирования — например, активировав только один вход — вызывает ту же реакцию.
Приводы Siemens в такой ситуации выдают ошибку F01611 с различными значениями для диагностики. Значение 2000 указывает, что два канала сообщают разное состояние выбора STO. Значение 2001 фиксирует разную обратную связь по отключению. Оба случая требуют вмешательства: необходимо устранить причину расхождения и сбросить ошибку.
Отдельная процедура — тест с использованием импульсных сигналов. Некоторые управляющие модули периодически подают короткие импульсы на свои безопасные выходы, чтобы проверить исправность цепей. Если такой модуль соединён с безопасным входом привода, последний может воспринять эти импульсы как команду. Для подавления ложных срабатываний в приводах Siemens предусмотрен фильтр p9651, значение которого должно превышать длительность тестового импульса.
Временные характеристики диагностики в приводах ABB ACS880 выглядят так: минимальная обнаруживаемая пауза в сигнале STO составляет 1 миллисекунду, время реакции функции — 2 миллисекунды в типовом режиме и до 25 миллисекунд в максимальном. Обнаружение расхождения каналов происходит при сохранении разного состояния дольше 200 миллисекунд.
SS1 (Safe Stop 1) — контролируемое торможение и затем STO
Функция SS1 решает задачу, с которой не справляется один лишь STO. Когда оператор жмёт аварийную кнопку на станке с массивным шпинделем, мгновенное снятие момента не остановит вращение — инерция продолжит раскручивать механизм. SS1 сначала тормозит привод по заданной рампе, а потом уже отключает момент.
По классификации EN 60204-1 это остановка категории 1: контролируемое торможение с последующим отключением энергии. В терминах стандарта EN 61800-5-2 функция формулируется предельно конкретно: «SS1 останавливает двигатель и по истечении времени задержки инициирует функцию STO».
Механика работы выглядит так. Как только преобразователь получает сигнал выбора SS1 — через безопасный вход или по PROFIsafe — запускается таймер. Если двигатель в этот момент вращался, привод начинает торможение по рампе OFF3. По истечении заданного времени задержки (параметр p9652 у Siemens) автоматически активируется STO, независимо от того, успел привод остановиться или нет.
Здесь кроется важный нюанс, о котором производители предупреждают прямым текстом. При использовании SS1 без мониторинга рампы (так называемый SS1-t) сам процесс торможения не контролируется. Если тормозная функция откажет, привод не остановится за отведённое время — и тогда STO сработает по таймеру, просто отключив момент на всё ещё вращающемся двигателе.
Расширенная версия SS1-r добавляет мониторинг рампы. Здесь система отслеживает, что скорость действительно снижается в заданных пределах. Превышение тормозной рампы или выход за допуск по скорости вызывает немедленное срабатывание STO как функции отказоустойчивости.
Есть и третий вариант — SS1 с внешним остановом (SS1E). В этом случае привод не тормозит самостоятельно, а получает задание от верхнего контроллера. Такой подход применяют, когда несколько приводов механически связаны, и их автономное торможение по внутренним рампам привело бы к рассогласованию.
После срабатывания SS1 система блокирует повторный запуск. Это не прихоть разработчиков, а прямое требование стандарта: остановка категории 1 подразумевает запрет на автоматический рестарт.
SS2 (Safe Stop 2) — торможение с сохранением позиции
SS2 решает другую задачу. Если SS1 нужен там, где после остановки механизм должен быть полностью обесточен, то SS2 применяют для осей, которые остаются под управлением. После торможения привод не отключает момент, а переходит в режим удержания позиции.
Стандарт EN 61800-5-2 описывает это так: SS2 тормозит двигатель, а после остановки активирует функцию SOS (Safe Operating Stop), которая безопасно контролирует положение. По классификации EN 60204-1 это остановка категории 2 — контролируемая остановка без отключения энергии.
Разница принципиальная. При SS1 после срабатывания ось свободна — её можно толкнуть, она не сопротивляется. При SS2 привод активно удерживает положение, подавая момент на двигатель. Это позволяет сохранить синхронизацию между осями, что критично для станков с ЧПУ или роботов.
Механика работы SS2-a (с мониторингом ускорения) выглядит так. Привод получает сигнал, начинает торможение по рампе OFF3 и одновременно активирует функцию Safe Acceleration Monitor. Система отслеживает, что двигатель не ускоряется вопреки команде — мониторинг работает в двухканальном режиме.
По истечении времени задержки (p9552) активируется SOS. Привод остаётся в замкнутом контуре управления и удерживает ось в пределах допуска (p9530). Если допуск нарушен — ось сдвинулась — система реагирует как на ошибку: срабатывает SS1 с последующим переходом в STO.
Версия SS2-r добавляет мониторинг тормозной рампы. Система проверяет, что скорость снижается в соответствии с заданной кривой. Превышение рампы или срыв торможения вызывает срабатывание функции отказоустойчивости.
Отдельный вариант — SS2 с внешним остановом (SS2E). Здесь торможение управляется верхним контроллером, что позволяет реализовать, например, быстрый отвод инструмента перед остановкой. Время задержки в этом случае не мониторится, и производители предупреждают: в течение этого интервала ось может двигаться неожиданно.
Практическое ограничение SS2 связано с нагревом. Удержание позиции требует постоянной подачи тока, а значит — нагрева двигателя и расхода энергии. Для осей с длительным простоем это может быть неприемлемо, и тогда выбирают SS1 с механическим тормозом.
SOS (Safe Operating Stop) — безопасное удержание
SOS — это функция, которая нужна там, где после остановки механизм нельзя отпускать. Представьте вертикальную ось с подвешенным грузом. Если просто снять момент через STO, груз поедет вниз. SOS решает эту проблему иначе: привод останавливается, но остаётся под управлением и активно удерживает позицию.
В терминах стандарта EN 61800-5-2 функция формулируется так: SOS безопасно контролирует положение остановки привода в пределах заданного окна допуска. По классификации EN 60204-1 это остановка категории 2 — контролируемая остановка без отключения энергии.
Механика работы выглядит следующим образом. После выбора функции и истечения времени задержки (p9551 у Siemens) привод должен быть заторможен до состояния покоя. С этого момента система начинает отслеживать, что ось не выходит за пределы окна допуска (p9530). Если ось сдвинулась — срабатывает реакция на ошибку: сначала остановка категории 1 (PARADA B), затем категории 0 (PARADA A).
Важное ограничение производители подчёркивают прямым текстом. SOS не может удержать ось, если внешняя механическая сила превышает максимальный момент привода. В этом случае ось будет вытолкнута из зоны контроля, и система отреагирует как на отказ. Для таких случаев требуется механический тормоз с безопасным управлением.
Энергопотребление — обратная сторона функции. SOS держит двигатель под током, что означает нагрев и расход электроэнергии. Для осей с длительным простоем это может быть неприемлемо, и тогда выбирают SS1 с механическим тормозом.
SBC (Safe Brake Control)
SBC — это не функция остановки, а функция управления тормозом. Точнее, это безопасный выход, который управляет механическим тормозом по двухканальной схеме. В терминах IEC 61800-5-2 SBC относится к категории «Output Functions» — функций вывода.
Задача проста и критична одновременно. Вертикальные и наклонные оси опасны, когда с них снимается питание — груз может упасть. Механический тормоз удерживает ось, но управление им должно быть таким же надёжным, как и управление самим приводом. SBC обеспечивает это: два независимых канала подают ток на катушку тормоза, и при отказе любого из них тормоз замыкается.
У Bosch Rexroth SBC активируется автоматически при срабатывании STO. Отдельно выбрать эту функцию нельзя — только в связке. Это логично: снятие момента и замыкание тормоза должны происходить согласованно.
Но здесь есть нюанс, о котором производители предупреждают без обиняков. SBC контролирует электрическую часть: подачу тока, целостность обмотки, работу ключей. Механический износ тормоза, заклинивание или ослабление пружины система не обнаружит. Кабель обмотки проверяется только в момент переключения — при открытии или закрытии тормоза.
Для устройств форм-фактора Chassis (крупные приводы) требуется дополнительный модуль — Safe Brake Adapter. Без него тормоз просто некуда подключить. И даже с адаптером линия между ним и тормозом не проверяется на обрыв или короткое замыкание.
Что это означает на практике? SBC — необходимый, но не достаточный элемент безопасности. Он гарантирует, что тормоз получит команду и ток будет снят. Но физическое состояние тормозной механики остаётся зоной ответственности эксплуатации. Производители рекомендуют проводить тест тормоза через диагностическую функцию Safe Brake Test при вводе в эксплуатацию и регулярно в процессе работы.
SBT (Safe Brake Test)
Тормоз — единственный механический элемент в цепочке безопасности, который изнашивается. Электроника стареет предсказуемо, а фрикционные накладки — нет. Safe Brake Test решает эту проблему: система сама проверяет, способен ли тормоз удержать ось, не разбирая механизм и не останавливая производство на день.
Методика проста и жёстока одновременно. Привод целенаправленно развивает момент против наложенного тормоза. Если ось остаётся в пределах заданного допуска — тормоз исправен. Если сдвинулась — удерживающий момент недостаточен, требуется обслуживание или замена.
У Siemens эта функция реализована в приводах SINAMICS S120. Требование к железу категорично: только с датчиком обратной связи. При бездатчиковом регулировании SBT невозможен — система выдаёт предупреждение A01784.
Тестовый момент для Kollmorgen AKD2G — 130% от максимально возможного момента применения. Проскальзывание фиксируется с разрешением не менее одного градуса. Два тормоза на одной оси тестируются независимо, каждый со своим допуском.
Частота тестов — не рекомендация, а расчётная величина. Kollmorgen называет минимум: каждые восемь часов, при запуске машины, после длительного простоя, после перезагрузки привода, после обслуживания тормоза. Для приложений с высокими требованиями к безопасности (SIL 3 / PL e) тест может потребоваться перед каждым доступом в опасную зону.
Диагностическая функция SBT сама по себе соответствует категории 2 по EN ISO 13849-1. С одним тормозом при частоте тестирования категории 2 и двумя тормозами при категории 3 можно достичь уровня PL d.
SBT не работает для SINAMICS HLA. Это ограничение производитель указывает отдельно, без оговорок.
Международные стандарты
Функциональная безопасность приводов опирается на стандарт IEC 61800-5-2. Это продуктовый стандарт, который определяет требования к проектированию, интеграции и валидации систем привода, связанных с безопасностью.
Документ выстраивает требования в рамках IEC 61508 и вводит понятие «подфункция безопасности» для привода. STO, SS1, SS2, SOS, SBC, SDI — все эти функции описаны именно здесь. Стандарт применяется к приводам с уровнем SIL не выше третьего.
Редакция 2016 года внесла изменения, которые проектировщики ощутили сразу. Появилось чёткое разделение подфункций на «мониторинговые» и «выходные». Термин «испытание доказательством» убрали полностью — для приводов он неприменим. Добавили требования к тепловой и механической устойчивости привода.
Американская версия — UL 61800-5-2 — это принятие IEC с национальными различиями. Реаффирмация 2026 года не внесла технических изменений, только обновила титульную страницу.
Европейский аналог — BS EN 61800-5-2:2017 — действует в том же объёме. Требования к уровню SIL, методы расчёта PFDavg, принципы диагностики — всё гармонизировано.
Ключевое ограничение области применения: стандарт концентрируется на режимах высокой интенсивности и непрерывной работы. Режим низкой интенсивности возможен, но требования к нему изложены в IEC 61508.
Что стандарт не покрывает — проектировщик должен держать в голове. Анализ рисков конкретного применения, идентификация опасностей, кибербезопасность, электрическая и тепловая безопасность — всё это лежит за пределами IEC 61800-5-2. Ответственность за оценку рисков несёт интегратор системы, а не поставщик привода.
Российские национальные стандарты
Российская система стандартизации функциональной безопасности выстраивалась не с нуля, а через гармонизацию с международными документами. Базой для неё стали переводы IEC 61508 и связанных с ними стандартов. Однако до недавнего времени в этой линейке не хватало документа, который связывал бы общие требования с конкретными функциями безопасности машин.
Этот пробел закрыли 29 сентября 2025 года. Росстандарт утвердил приказом № 1129-ст национальный стандарт ГОСТ Р 72308-2025/IEC TS 63394:2023 «Безопасность оборудования. Руководство по функциональной безопасности системы управления, связанной с безопасностью». Документ введён в действие с 1 января 2026 года и применяется впервые.
Ключевая особенность этого стандарта — он не заменяет ИСО 13849-1 и МЭК 62061, а устанавливает дополнительные рекомендации по их применению. Это уточнение принципиально: проектировщик получает инструмент, который помогает выбрать правильный стандарт и корректно применить его к конкретной функции безопасности.
Разработали документ ООО «ЭОС Тех» и ФГБУ «Институт стандартизации». Закрепили его за техническим комитетом по стандартизации № 058 «Функциональная безопасность».
Стандарт содержит рекомендации для конкретных функций безопасности на основе методологии ИСО 12100. Отдельно рассматриваются так называемые редко активируемые функции — те, что предназначены для режима работы с высокой частотой запросов, но используются нечасто. Для проектировщиков это снимает неопределённость: как оценивать безопасность функции, которая срабатывает раз в год, но должна оставаться надёжной.
Категории по ISO 13849-1
Стандарт ИСО 13849-1 вводит понятие категории — это не уровень надёжности в чистом виде, а архитектурное решение, определяющее, как система реагирует на отказ. Категория B — базовая: надёжность компонентов обеспечивается их качеством, но структурной избыточности нет. Один отказ выводит функцию из строя.
Категория 1 добавляет требование к применению проверенных компонентов и принципов. Система должна выдерживать больше циклов, чем обычная. Но архитектурно она остаётся одноканальной.
Категория 2 вводит диагностику. Система проверяет исправность компонентов через заданные интервалы. Если тест выявляет отказ, срабатывает функция безопасности. Однако сам диагностический канал не резервируется: отказ в диагностике может остаться незамеченным до следующего теста.
Категория 3 — это уже двухканальная архитектура. Отказ одного канала не приводит к потере функции безопасности. Второй канал продолжает работать. Диагностика охватывает не только компоненты, но и расхождение между каналами. Для привода это означает, что расхождение в сигналах STO_1 и STO_2 дольше заданного времени фиксируется как неисправность.
Категория 4 требует ещё более жёсткого подхода. Двухканальность сочетается с повышенной диагностикой. Отказ одного канала обнаруживается до того, как возникнет следующая опасная ситуация. Система накапливает отказы, но не теряет функцию безопасности.
Практическая разница между категориями 3 и 4 проявляется в параметре DCavg — среднем диагностическом охвате. Для категории 3 он должен быть не менее 90%, для категории 4 — не менее 99%. Проектировщик, закладывающий двухканальную схему с диагностикой расхождения, обычно получает категорию 3. Чтобы дотянуть до четвёртой, нужны дополнительные проверки: тесты целостности каналов, контроль коротких замыканий между ними, проверка выходных каскадов.
Категория и Performance Level связаны, но не тождественны. Категория задаёт структуру, PL — количественный результат с учётом надёжности компонентов, диагностического охвата и восприимчивости к отказам по общей причине. Две системы одинаковой категории могут иметь разный PL, если у них разная элементная база.
Жёсткая дискретная схема
Жёсткая дискретная схема — это архитектура, в которой функция безопасности реализуется не программным кодом, а комбинацией аппаратных компонентов. Реле, контакторы, кнопки с принудительным размыканием, безопасные логические модули — всё это работает без единой строки софта. Сигнал проходит по проводам, замыкает и размыкает цепи, и результат определяется исключительно электрическими соединениями.
Главное преимущество такой схемы — предсказуемость. Отказ компонента не приводит к неожиданному поведению, потому что поведение задано топологией. Если реле не сработало, цепь не замкнулась, и механизм не запустился. Если контакт залип, второй канал разорвёт цепь. Это категорийная архитектура в чистом виде: параллельные каналы, перекрёстный мониторинг, принудительно размыкаемые контакты.
Ограничение тоже очевидно. Жёсткая схема громоздка. Для каждого нового сценария нужно добавлять реле и протягивать провода. Диагностика ограничена: система не сообщит, какой именно контакт отказал, она просто не запустится. Поиск неисправности превращается в прозвонку цепей мультиметром.
Для малых объектов и простых механизмов это приемлемая цена. Для станка с десятком режимов работы и сотней точек контроля — тупик. Здесь на сцену выходит программируемая логика.
Программируемый контроллер безопасности
Программируемый контроллер безопасности — это устройство, которое выполняет ту же функцию, что и релейная схема, но логика задана программно. Внутри — двухканальный процессор, который выполняет пользовательскую программу и постоянно сравнивает результаты двух каналов. Расхождение — сигнал ошибки, переход в безопасное состояние.
Такой подход даёт гибкость, недоступную жёсткой схеме. Один контроллер заменяет десятки реле. Логику можно менять без перепайки проводов — достаточно загрузить новую конфигурацию. Диагностика становится детальной: контроллер сообщает, какой вход не сработал, какой выход отключился, где произошло расхождение.
IDEC выпустила контроллер FS1B, который занимает нишу между релейными модулями и полноценными программируемыми системами. Внутри — 24 предустановленные логики безопасности, сертифицированные независимым органом. Выбор осуществляется DIP-переключателями, без программирования и без необходимости сертифицировать пользовательский код.
Устройство поддерживает до 12 универсальных дискретных входов, которые группируются в шесть безопасных каналов. Четыре безопасных выхода позволяют отключать несколько исполнительных устройств. В зависимости от конфигурации система достигает SIL 3, PLe, категории 4 по ISO 13849-1.
Типовые логики, зашитые в FS1B, покрывают стандартные сценарии: частичная остановка, переключение режимов, комбинированное управление от переключателя и датчика, логика «ИЛИ», двухручное управление. Для разработчика это означает, что типовые задачи безопасности решаются без создания и валидации собственной программы.
Ограничение FS1B — масштаб. Устройство рассчитано на небольшие системы, до 20 точек безопасности. Для крупных объектов с сотнями входов и выходов нужны более мощные платформы. Но там, где раньше требовался шкаф с реле, теперь достаточно одного модуля на DIN-рейке.
Стандарт IEC 61508 определяет четыре уровня полноты безопасности, где SIL 4 — наивысший, а SIL 1 — низший. Каждый уровень соответствует диапазону допустимой интенсивности опасных отказов. Для SIL 3, который обеспечивает FS1B, вероятность отказа на час работы лежит в пределах от 10⁻⁸ до 10⁻⁷. Это значит, что система может отказать опасно не чаще одного раза в сто миллионов часов работы — цифра, которая на практике означает «никогда» в пределах срока службы оборудования.
Безопасные коммуникационные шины
Проводная связь между контроллером безопасности и приводом долгое время оставалась ахиллесовой пятой функциональной безопасности. Дискретные сигналы STO шли по отдельным жилам, и каждая новая ось добавляла пучок проводов в шкаф. Ситуация изменилась, когда безопасность переехала на стандартную промышленную сеть. Сначала PROFIsafe поверх PROFIBUS, затем поверх PROFINET, параллельно FSoE на базе EtherCAT и CIP Safety на EtherNet/IP.
Принцип, на котором строятся все эти протоколы, называется «чёрный канал» — black channel. Стандартная сеть не считается надёжной сама по себе. Она рассматривается как среда, где возможны потери, искажения, задержки и вставка чужих пакетов. Протокол безопасности добавляет поверх неё собственные механизмы: сквозную нумерацию, контроль времени, идентификатор источника и получателя, CRC-подпись полезных данных. Если пакет пришёл с опозданием, не в той последовательности или с неверной контрольной суммой, безопасный слой его отбрасывает и инициирует переход в безопасное состояние.
Немецкий производитель SEW-Eurodrive продвигает PROFIsafe через модули MOVISAFE DFS11B для PROFIBUS и DFS21B для PROFINET. Один кабель несёт и стандартные данные управления, и сигналы безопасности. Для привода MOVIDRIVE B это означает, что функции STO и SS1 активируются через сеть, а не через отдельные клеммы.
STOBER пошла тем же путём, интегрировав PROFIsafe в модуль SU6. Устройство поддерживает STO и SS1-t по EN 61800-5-2, сертифицировано на SIL 3 и PL e, совместимо с PROFIsafe 2.4 и 2.61. ABB предлагает модуль FSPS-21 для приводов ACS380, ACS580 и ACS880 — сертификат TÜV, уровень SIL 3 / PL e, одно Ethernet-соединение для управления, безопасности и настройки.
Для крупных систем Siemens использует концепцию F-Proxy. Контроллер безопасности общается с приводом через PROFIsafe, но маршрут может проходить через промежуточные устройства. Важный нюанс: смешивать разные механизмы маршрутизации в одном проекте нельзя — система выдаст ошибку консистентности при компиляции.
Практическая выгода от перехода на безопасные шины очевидна. Кабельная продукция сокращается в разы. Диагностика становится детальной: система видит, какой именно узел потерял связь или передал неверные данные. Перенастройка при изменении конфигурации занимает минуты, а не часы с прозвонкой клемм.
Алгоритм интеграции
Интеграция безопасного привода в систему начинается не с монтажа, а с проектирования. Инженер определяет, какие функции безопасности нужны объекту, какой уровень SIL или PL требуется, и только потом выбирает оборудование. Привод, сертифицированный на SIL 3, не даст системе SIL 3 автоматически — итоговый уровень зависит от всей цепочки: датчик, логика, исполнительное устройство.
Первый шаг после проектирования — конфигурирование сети. В проекте задаётся адрес PROFIsafe или FSoE, выбирается длина CRC, устанавливается время контроля соединения. Siemens в параметрах PROFIsafe задаёт F_Dest_Add, F_Source_Add, F_WD_Time и версию протокола. Для FSoE через EtherCAT настраивается маршрутизация, и только после этого безопасные данные становятся доступны в конфигураторе.
Второй этап — параметрирование функций безопасности в самом приводе. Здесь ключевой документ — отчёт о приёмке. Без него производитель не гарантирует корректную работу функций. SEW-Eurodrive выпускает такой отчёт через инструмент Assist CS, встроенный в MOVISUITE. Если параметризация невалидна, отчёт не создаётся. Устройство без приёмки выдаёт предупреждение каждые восемь часов — сначала при включении, затем снова и снова.
Третий этап — валидация. Каждую функцию безопасности проверяют отдельно. Для STO: убедиться, что момент снимается и двигатель не вращается. Для SS1: проверить торможение по рампе и последующее отключение. Для SLS: задать превышение скорости и убедиться, что привод реагирует. Все проверки протоколируются. Без подписанного отчёта о валидации система не считается введённой в эксплуатацию.
Четвёртый этап — маркировка и документирование. На шкафу или приводе размещается табличка с указанием реализованных функций безопасности, достигнутого уровня SIL или PL. В паспорт объекта вносится ссылка на отчёт о приёмке. Для надзорных органов это не формальность, а подтверждение того, что безопасность обеспечена на всех этапах.
Типичная ошибка при интеграции — попытка сэкономить на валидации. Инженер настраивает функцию, проверяет её работу в ручном режиме и считает задачу выполненной. Формально функция работает. Но без документированной проверки каждый граничный параметр остаётся неопределённым: время реакции, допуск по скорости, поведение при отказе датчика. При инциденте именно эти пробелы становятся предметом разбирательства.
Отсутствие электрической изоляции
Safe Torque Off отключает момент, но не снимает напряжение. Это не оговорка и не техническая деталь — это принципиальное ограничение, о котором производители предупреждают прямым текстом в каждом руководстве. Функция блокирует подачу энергии, создающей вращающий момент, но силовая часть остаётся под потенциалом DC-шины.
Немецкий производитель Parker в документации для приводов AC15 и AC20 формулирует это без обиняков: «STO не должен использоваться для электрической изоляции инвертора и питания». Schneider Electric в руководстве для ATV900 добавляет: «Электронное оборудование и контакторы не обеспечивают адекватную защиту от поражения электрическим током, могут потребоваться дополнительные меры изоляции».
Что это означает на практике? Электрик, открывший клеммную коробку двигателя после срабатывания STO, рискует жизнью. На клеммах остаётся напряжение DC-шины — обычно от 500 до 700 вольт в зависимости от класса привода. Для обслуживания силовых цепей требуется полное отключение привода от сети отдельным выключателем, который не является частью цепи безопасности.
Шведский производитель ABB в руководстве для ACS880 усиливает предупреждение: «Функция безопасного отключения крутящего момента не снимает напряжение с силовых и вспомогательных цепей привода. Выполнение работ по техническому обслуживанию электрических компонентов разрешается только после полного отключения привода от главного источника питания».
STO соответствует категории 0 остановки по EN 60204-1, но не соответствует функции «аварийное отключение» (emergency switching-off) по тому же стандарту. Это разные вещи: остановка категории 0 убирает момент, аварийное отключение убирает напряжение. Schneider Electric проводит это различие в документации: «Аварийное отключение требует внешних коммутационных компонентов и не может быть выполнено функциями привода, такими как STO».
Неконтролируемый выбег
STO не тормозит. Это не функция остановки в привычном смысле, а функция снятия момента. После срабатывания двигатель переходит в режим свободного выбега — вращение прекращается только под действием трения и нагрузки. Время до полной остановки определяется инерцией механизма и может составлять от долей секунды до нескольких минут.
ABB в руководстве для ACS880 пишет прямо: «Если работающий привод остановить с помощью функции STO, привод отключит двигатель от питающего напряжения, и двигатель остановится выбегом. Если это создаёт опасность или неприемлемо по другим причинам, привод и оборудование перед использованием этой функции необходимо остановить надлежащим способом».
Для горизонтальных осей с малой инерцией выбег обычно безопасен. Шпиндель станка, вентилятор, транспортёр — все они останавливаются за приемлемое время. Ситуация меняется, когда речь идёт о вертикальных осях. Поднятый груз под действием силы тяжести поедет вниз. Никакой STO этому не помешает.
Schneider Electric в документации для ATV900 указывает: «В circumstances, где присутствуют внешние воздействия (например, падение подвешенных грузов), могут потребоваться дополнительные меры (например, механические тормоза) для предотвращения опасности». Немецкий производитель Metronix добавляет: «После отсоединения подачи энергии (STO активна) могут иметь место нежелательные движения двигателя (например, выбег двигателя) и, тем самым, опасность для персонала. Предотвратить нежелательные движения, использовав, например, тормоз с надёжным контролем».
Для вертикальных осей обязательна связка STO с функцией SBC (Safe Brake Control) — сертифицированным управлением механическим тормозом. Schneider Electric требует: «Установите выделенный внешний безопасный тормоз, если выбег не соответствует требованиям замедления вашего применения». При этом важно понимать: внутренний стояночный тормоз двигателя не сертифицирован как средство безопасности. «Не используйте внутренний стояночный тормоз в качестве меры безопасности. Используйте только сертифицированные внешние тормоза».
Отдельная опасность связана с двигателями на постоянных магнитах. При одновременном пробое двух силовых транзисторов IGBT — одного в верхнем плече, другого в нижнем — даже при активной STO может возникнуть выравнивающий момент. Ротор провернётся на угол, соответствующий одной полюсной паре: максимум 180 градусов, делённых на число пар полюсов. Для восьмиполюсного двигателя это движение до 45 градусов на валу. Для линейного двигателя — смещение до одного полюсного шага.